Für alle deine Produkte und Dienstleistungen

Safety und Security.
Die Grundlage deiner Remote-Lösung.

Remote Access und Datalogging/Monitoring.
Mit Kontrolle darüber, wer auf welche Steuerung zugreifen kann.

Verwalten Sie Steuerungen, als stünden Sie direkt daneben. Mit einem ServiceGate-Router richten Sie ein abgeschirmtes Maschinensegment ein und verbinden sich per VPN mit der Maschine oder dem Segment, für das Sie Zugriff erhalten haben. Das Netzwerkprofil stimmen wir auf Ihren Kunden, Standort und Prozess ab.
Security-by-DesignEigene Hard- & SoftwareKnow-how seit 2008
Maschinenbauer

Von Hardware bis zu individuellen Lösungen.
Sicherheit auf jeder Ebene.

Safety und Security ist kein separates Produkt. Es ist die Grundlage für die Verbindung zu deiner Steuerung, für Hardware, Software, Daten und individuelle Lösungen. Wir stimmen die technische Einrichtung auf deine Anwendung und die Vereinbarungen in deiner Organisation ab.

Router und Controller

Segmentierung, VPN und Firewallrichtlinien bestimmen, welche Verbindungen nötig sind. Software und Firmware der Maschine brauchen auch hinter einem Router weiterhin Sicherheitsupdates.

Portal und App

Richte Benutzer, Assets und Zugriffsrechte passend ein. Vereinbare, wer auf welche Anlage und für welche Arbeiten zugreifen darf.

Datenlogging und Monitoring

Lege fest, welche Messdaten du erfasst, wie du sie austauschst und wer sie nutzen darf. Auch der Datenzugriff gehört zur Einrichtung deiner Lösung.

Individuelle Lösungen und Lebenszyklus

Berücksichtige Sicherheit bei Entwurf, Entwicklung, Konfiguration und Wartung. Halte Verantwortlichkeiten für Änderungen und Updates fest.

Sicherheit beginnt beim Design

Zugang regeln.
Kontrolle behalten.

Sie möchten eine Maschine warten können, ohne Zugriff auf das gesamte OT-Netzwerk zu gewähren. Mit einem eigenen Segment hinter dem ServiceGate, passenden Benutzerrechten und einem abgestimmten Firewall-Profil bestimmen Sie, wer worauf zugreifen kann.

01 / VERBINDEN

Ein eigenes Segment für Ihre Maschine.

Das ServiceGate trennt Ihr Maschinensegment vom Rest der OT-Umgebung und baut die VPN-Verbindung von innen nach außen auf. Firewall-Regeln und eventuellen Internetzugang hinter dem Router richten wir gemäß dem vereinbarten Kunden- oder Standortprofil ein.

02 / VERWALTEN

Der richtige Zugang für die richtigen Personen.

Im Remote Portal verwalten Sie Assets, Standorte und Benutzerrechte. Ein Techniker erhält Zugriff auf das Segment oder die Maschine, für die er Rechte erhalten hat. Stimmen Sie diesen Zugriff auf die Arbeit ab und entziehen Sie ihn, wenn er nicht mehr benötigt wird.

03 / MONITORING

Einblick in Ihre Anlage. Auch aus der Ferne.

Alle Remote-Router unterstützen sowohl Remote Access als auch Datalogging/Monitoring. Nutzen Sie Messwerte, Dashboards und Meldungen für Einblicke in Ihren Prozess. Bestimmen Sie zudem, welche Sicherheits- und Zugriffsprotokollierung Ihr Unternehmen benötigt.

Ein Dashboard für Prozessdaten ist nicht automatisch ein System zur Cybersecurity-Erkennung. Wir klären vorab, welche Funktionen, Einstellungen und zusätzlichen Maßnahmen Sie benötigen.

Die Technik hinter sicherem Zugang

Ihr eigenes OT-Segment.
Zugang zu Ihren Bedingungen.

Mit einem ServiceGate-Router richten Sie ein eigenes, abgeschirmtes Segment innerhalb der OT-Umgebung Ihres Kunden ein. Über eine verschlüsselte VPN-Verbindung erhalten Sie Zugriff auf das Segment oder die Maschine, für die Sie Rechte haben. So können Sie Service leisten, ohne das gesamte Kundennetzwerk zugänglich zu machen.

IDENTITÄT

Wer stellt die Verbindung her?

Persönliche Konten und passende Authentifizierung.

BERECHTIGUNG

Worauf darf zugegriffen werden?

Zugriff auf das zugewiesene Segment oder die Maschine.

NETZWERKPROFIL

Welcher Datenverkehr ist erlaubt?

Firewall-Regeln und Internetzugang pro Kunde oder Standort.

INSTALLATION

Wie bleibt Ihre Maschine sicher?

Ein abgeschirmtes Segment sowie aktuelle Software und Firmware.

Ihre Netzwerkrichtlinie bestimmt die Einrichtung. Wir legen das ServiceGate-Profil pro Kunde oder Standort fest. Ein Deny/Deny-Profil blockiert eingehenden und ausgehenden Verkehr standardmäßig; nur explizit erlaubte Verbindungen werden durchgelassen. Auch Internetzugang für Geräte hinter dem Router ist möglich, wenn Sie diesen bewusst konfigurieren lassen. Welche Verbindungen erforderlich sind, legen wir gemeinsam mit dem Netzwerkadministrator fest.

Segmentierung und Updates gehören zusammen. Ein separates Segment begrenzt die Erreichbarkeit Ihrer Maschine, behebt jedoch keine Schwachstellen in der Maschine selbst. Halten Sie daher Software und Firmware mit den neuesten relevanten Sicherheitsupdates auf dem aktuellen Stand. Testen Sie Updates auf Kompatibilität und Maschinensicherheit und planen Sie die Wartung mit dem Maschinenbauer oder Betreiber.

Das ServiceGate bildet den kontrollierten Zugang zum dahinterliegenden Maschinensegment. Der Router baut die VPN-Verbindung von innen nach außen auf, sodass die Verwaltungsschnittstelle Ihrer Maschine keinen direkt aus dem Internet erreichbaren Port benötigt. Über das Remote Portal bestimmen Sie, wer Zugriff erhält; die Einrichtung des Segments und der Firewall bestimmt, welche Netzwerkverbindungen möglich sind. Diese Zugriffsrechte und Netzwerkregeln stimmen wir aufeinander ab.

Das ServiceGate-Profil kann je nach Kunde oder Standort variieren. Mit Deny/Deny als Ausgangspunkt ist der Verkehr in beide Richtungen standardmäßig blockiert. Anschließend lassen wir nur die vereinbarten Verbindungen zu, einschließlich des Verkehrs, der zum Erreichen des VPN-Dienstes erforderlich ist. Legen Sie pro Verkehrsfluss Quelle, Ziel, Richtung, Protokolle und Ports fest. So ist klar, was ein Techniker, eine Maschine oder ein Dienst erreichen darf.

Benötigen Geräte hinter dem Router Internet, beispielsweise um eine genehmigte Update-Quelle oder einen externen Dienst zu erreichen? Dann kann das ServiceGate dafür konfiguriert werden. Wir stimmen die benötigten Ziele und Dienste mit dem Kunden und dem Netzwerkadministrator ab. Internetzugang aus dem Maschinensegment bedeutet nicht, dass die Maschine auch direkt aus dem Internet erreichbar sein muss.

Ein anderes Firewall-Profil ist möglich, wenn die Anwendung oder die Kundenrichtlinie dies erfordert. Wir legen die erlaubten Verbindungen und die Folgen für die Abschirmung explizit fest. Ältere Industrieprotokolle bieten nicht immer eine eigene Authentifizierung oder Verschlüsselung; beschränken Sie daher auch innerhalb der gewählten Einrichtung deren Erreichbarkeit auf das absolut Notwendige.

Remote Engineer VPN basiert auf OpenVPN. Bei OpenVPN im TLS-Modus übernimmt der Control Channel den gesicherten Sitzungsaufbau und den Schlüsselaustausch. Der Data Channel schützt den eigentlichen Tunnelverkehr. Die verwendeten Algorithmen und Einstellungen hängen von der Implementierung und Softwareversion ab; legen Sie diese für Ihre Umgebung fest.

Dieser Schutz gilt zwischen den Tunnel-Endpunkten. Ein VPN verschlüsselt nicht automatisch die gesamte Kommunikation zwischen einem Gateway und einer dahinterliegenden Steuerung und schützt ebenso wenig automatisch gespeicherte Messdaten. Sichern Sie daher auch den Techniker-Arbeitsplatz, das lokale Netzwerk und die Anwendung. Eine veraltete Web-Schnittstelle bleibt ein Schwachpunkt, auch hinter einem VPN.

Lesen Sie über VPN bei Remote · Technischer Hintergrund: OpenVPN

Die Authentifizierung prüft, wer sich anmeldet. Die Autorisierung bestimmt danach, welche Assets und Funktionen diese Person nutzen darf. Im Remote Portal verwalten Sie Assets und Benutzerrechte zentral. Arbeiten Sie mit persönlichen Konten und gewähren Sie nicht mehr Zugriff, als für die Aufgabe erforderlich ist.

Stimmen Sie den Einsatz von MFA, zertifikatsbasierter Authentifizierung und dem gewählten Client auf die konkrete Umgebung ab. Regeln Sie auch die Vergabe, Erneuerung und den Entzug des Zugangs. Ein Zertifikat für einen VPN-Endpunkt ist nicht dasselbe wie ein persönlicher zweiter Faktor. Ein gemeinsamer Schlüssel ersetzt keine individuelle Benutzerverwaltung.

Berücksichtigen Sie auch das Ausscheiden von Mitarbeitern, verlorene Geräte und temporäre Servicepartner. Rechte für die Verbindung sind zudem nicht automatisch feingranulare Rechte innerhalb der Engineering-Software oder Steuerung.

Remote bietet verschiedene Transportoptionen. UDP hat keine eigene Zustellgarantie; TCP regelt Reihenfolge und Neuübertragung. Bei OpenVPN über UDP unterscheidet sich die Handhabung des Control Channels zudem etwas von der des weitergeleiteten Datenverkehrs. Die beste Wahl hängt von der Netzwerkrichtlinie, Paketverlusten, Latenz und der Anwendung ab.

Keine dieser Optionen macht eine Internetstörung ungeschehen. Testen Sie das Wiederverbinden, abgebrochene Programmieraktionen und das Verhalten der Maschine bei Ausfall. Eventuelle Redundanz oder Failover müssen separat eingerichtet und geprüft werden. Remote Access ist keine Hard-Real-Time-Sicherheitssteuerung.

Eine eventuelle sTunnel-Einrichtung stimmen Sie mit dem Netzwerkadministrator ab. Eine zusätzliche TLS-Schicht ist keine Erlaubnis, Sicherheitsrichtlinien zu umgehen. Sehen Sie sich die Remote VPN-Dokumentation an.

Alle Remote-Router unterstützen sowohl Remote Access als auch Datalogging/Monitoring. Prozessdaten helfen Ihnen beispielsweise, Betriebsstunden, Temperaturen und den Störungsstatus zu verfolgen. Die Zugriffsprotokollierung befasst sich mit anderen Fragen: Wer hat sich wann mit welchem Asset verbunden? Für die Untersuchung von Vorfällen kann zudem die Protokollierung von Änderungen oder Aktionen erforderlich sein.

Bestimmen Sie vorab, welche Ereignisse verfügbar sind, wo sie gespeichert werden und wer darauf reagiert. Vereinbaren Sie Aufbewahrungsfristen, Zeitsynchronisation und Exporte oder Kopplungen. Ein Prozess-Dashboard ist nicht automatisch ein System zur Intrusion Detection; ein Verbindungsprotokoll ist keine Aufzeichnung aller Handlungen in einer Steuerung.

Sichern Sie auch Speicher, Backups und den Zugriff auf Messdaten. Wenn Sie personenbezogene Daten in Konten oder Protokollen verarbeiten, gehören Zweckbindung, eingeschränkter Zugriff und angemessene Aufbewahrungsfristen zum Design. Verschlüsselter Transport allein macht eine Anwendung nicht automatisch konform.

Ein eigenes Maschinensegment und ein sorgfältig eingerichtetes Firewall-Profil begrenzen die Zugangswege. Sie beheben jedoch keine Sicherheitslücken in der Software oder Firmware einer Maschine. Halten Sie daher sowohl das ServiceGate als auch die dahinterliegenden Steuerungen, HMIs und anderen Geräte mit den neuesten relevanten Sicherheitsupdates aktuell. Berücksichtigen Sie auch den Techniker-Arbeitsplatz und die verwendeten Anwendungen.

Legen Sie fest, wer Schwachstellenmeldungen bewertet, wer ein Update testet und wann dieses sicher ausgerollt werden kann. Verfolgen Sie Versionen und Konfigurationen, erstellen Sie wiederherstellbare Backups und testen Sie die Wiederherstellung. Kann ein notwendiges Update nicht sofort installiert werden? Bewerten Sie das Risiko, vereinbaren Sie temporäre Zusatzmaßnahmen und planen Sie das Update dennoch ein. Segmentierung ist eine solche Zusatzmaßnahme, kein Ersatz für Wartung.

OpenVPN bietet eine öffentlich untersuchbare technische Basis, aber Open Source bedeutet nicht, dass Software frei von Schwachstellen ist. Vereinbaren Sie, wie lange Komponenten unterstützt werden und was am Ende dieses Supports geschieht. Bei Custom Apps, Protokollkopplungen und Controllern beziehen wir Verwaltung, Updates und die vereinbarten Security-Anforderungen in das Engineering ein.

Technischer Leitfaden für die Bewertung Ihrer OT-Umgebung: NIST SP 800-82 Rev. 3. Die gewählte Produktversion, Konfiguration und Projektvereinbarungen bestimmen, welche Funktionen tatsächlich verfügbar sind.

Normen & Gesetzgebung

Vier Rahmenbedingungen.
Jede mit einer eigenen Rolle.

NIS2 betrachtet Ihre Organisation. IEC 62443 die industrielle Cybersecurity. Die Maschinengesetzgebung die sichere Nutzung. Der CRA die Sicherheit digitaler Produkte. Sie ergänzen einander, sind aber nicht austauschbar.

01 / ORGANISATION & LIEFERKETTE

Gesetzgebung

NIS2

Risiken beherrschen. Auch in Ihrer Lieferkette.

Fällt Ihre Organisation unter NIS2 und das entsprechende nationale Cybersicherheitsgesetz? Dann gehören Risikomanagement, angemessene Sicherheitsmaßnahmen, Vorfallsmeldung und Lieferkettensicherheit zu Ihren Pflichten.

Für Remote Access bedeutet dies: Erfassen Sie externe Zugriffe, legen Sie Verantwortlichkeiten fest und bewerten Sie Ihre Lieferanten. Ein VPN-Router allein macht Ihre Organisation nicht NIS2-konform.

02 / ENTWICKLUNG & KOMPONENTEN

Normenreihe

IEC 62443

Eine klare Unterscheidung zwischen Prozess und Produkt.

IEC 62443-4-1

Anforderungen an den sicheren Entwicklungsprozess: von Sicherheitsanforderungen und Design bis hin zu Tests, Schwachstellen, Updates und dem Ende des Supports.

IEC 62443-4-2

Technische Sicherheitsanforderungen für Komponenten wie Embedded-Geräte, Netzwerkkomponenten und Software. Denken Sie an Identifizierung, Zugriffskontrolle, Integrität und Vertraulichkeit.

Für Ihre Auswahl sind das konkrete Produkt, die Version und der begründete Scope entscheidend. Ein Prozesszertifikat ist nicht automatisch ein Produktzertifikat.

03 / MASCHINENSICHERHEIT

Gesetzgebung

Maschinenrichtlinie
& Maschinenverordnung

Gesicherter Zugang ist nicht dasselbe wie sichere Bedienung.

Die Maschinenrichtlinie 2006/42/EG wird ab dem 20. Januar 2027 durch die Maschinenverordnung (EU) 2023/1230 abgelöst. Diese adressiert auch die digitale Beeinflussung sicherheitsrelevanter Software und Steuerungssysteme.

Beziehen Sie den Fernzugriff in die Risikobeurteilung der Maschine ein. Wer darf was ändern, wann ist dies zulässig und wie bleibt die Sicherheit vor Ort gewährleistet?

04 / PRODUKT & LEBENSZYKLUS

Gesetzgebung

Cyber Resilience Act

Cybersecurity endet nicht mit der Lieferung.

Der CRA stellt Cybersecurity-Anforderungen an Produkte mit digitalen Elementen, die in seinen Anwendungsbereich fallen. Sicheres Design, Schwachstellenmanagement und Sicherheitsupdates spielen dabei eine zentrale Rolle.

11. September 2026Meldepflichten für Hersteller bei aktiv missbrauchten Schwachstellen und schwerwiegenden Produktsicherheitsvorfällen.

11. Dezember 2027Die wichtigsten Produktverpflichtungen treten in Kraft.

Eine Norm anzuwenden, ein Zertifikat zu besitzen und Gesetze einzuhalten, sind verschiedene Dinge. Fragen Sie nach der aktuellen Dokumentation für das Produkt und die Version, die Sie einsetzen möchten. Die endgültige Bewertung hängt von Ihrer Rolle, Anwendung und der gesamten Installation ab.

Safety und Security

Aus der Ferne arbeiten.
Sicherheit bleibt
vor Ort gewährleistet.

Mit Remote Access können Sie auf eine Steuerung zugreifen, als stünden Sie direkt daneben. Das bedeutet nicht, dass Sie aus jeder Situation heraus jede Handlung vornehmen dürfen.

01

Vereinbaren Sie, was aus der Ferne erlaubt ist.

Unterscheiden Sie zwischen Beobachten, Diagnostizieren, Software anpassen und Bedienen. Beziehen Sie den Maschinenbauer, den Betreiber und die Personen vor Ort mit ein.

02

Erhalten Sie die Sicherheitsfunktionen.

Ein VPN ist kein Not-Halt oder eine Sicherheitssteuerung. Lokale Schutzeinrichtungen und die Maßnahmen aus der Maschinen-Risikobeurteilung bleiben maßgeblich.

03

Bewerten Sie Änderungen vor der Anwendung.

Legen Sie fest, wie Sie eine Änderung zulassen, testen und freigeben. Lassen Sie prüfen, ob eine Anpassung Auswirkungen auf die Maschinensicherheit oder Konformität hat.

No-Nonsense-Ansatz

Von der Security-Frage
zur passenden Einrichtung.

Standard, wo möglich. Maßarbeit, wo Ihre Anwendung es erfordert. Unser Team verbindet die Anforderungen von IT, OT und der täglichen Praxis.

01

Visualisieren Sie Ihre Anwendung.

Welche Steuerungen, Netzwerke und Benutzer sind beteiligt? Welche Daten benötigen Sie und welcher Zugriff soll erlaubt sein?

02

Machen Sie Anforderungen konkret.

Legen Sie pro Kunde oder Standort das ServiceGate-Profil fest: Zugriffsrechte, Firewall-Regeln, eventueller Internetzugang und Protokollierung. Vereinbaren Sie, wer den Router und die Maschine aktualisiert.

03

Einrichten und Prüfen.

Wählen Sie die Kombination aus Router/Controller, Portal, IIoT-Plattform und App. Prüfen Sie die Funktion in der vereinbarten Umgebung.

04

Behalten Sie die Kontrolle.

Treffen Sie Vereinbarungen über Benutzerverwaltung, Updates und Support. Berücksichtigen Sie Änderungen in Ihrer Anlage und Organisation.

Eigene App, eigenes Protokoll oder abweichendes Netzwerk? Auch dann beginnt es mit klaren Anforderungen. Wir denken gerne über eine passende Integration oder Maßlösung mit nach.

Hardware · Plattform · App

So arbeitet Ihre Remote-
Lösung zusammen.

Verbinden Sie Ihre Steuerung. Bestimmen Sie, wer Zugriff erhält. Machen Sie Ihre Daten sichtbar. Diese Komponenten führen Remote Access und Monitoring zusammen.

ServiceGate-Router und Edge Controller

01 / VERBINDEN

Router & Controller

Die Verbindung an Ihrer Steuerung. Alle Remote-Router unterstützen sowohl Remote Access als auch Datalogging/Monitoring. Controller bieten zudem Möglichkeiten für lokale Logik und Maßarbeit.

Remote Portal auf einem Laptop

02 / VERWALTEN

Remote Portal

Ein Ort für Ihre Assets, Standorte und Benutzerrechte. Bestimmen Sie, wer auf welche Steuerung zugreifen darf, und behalten Sie die Verwaltung übersichtlich.

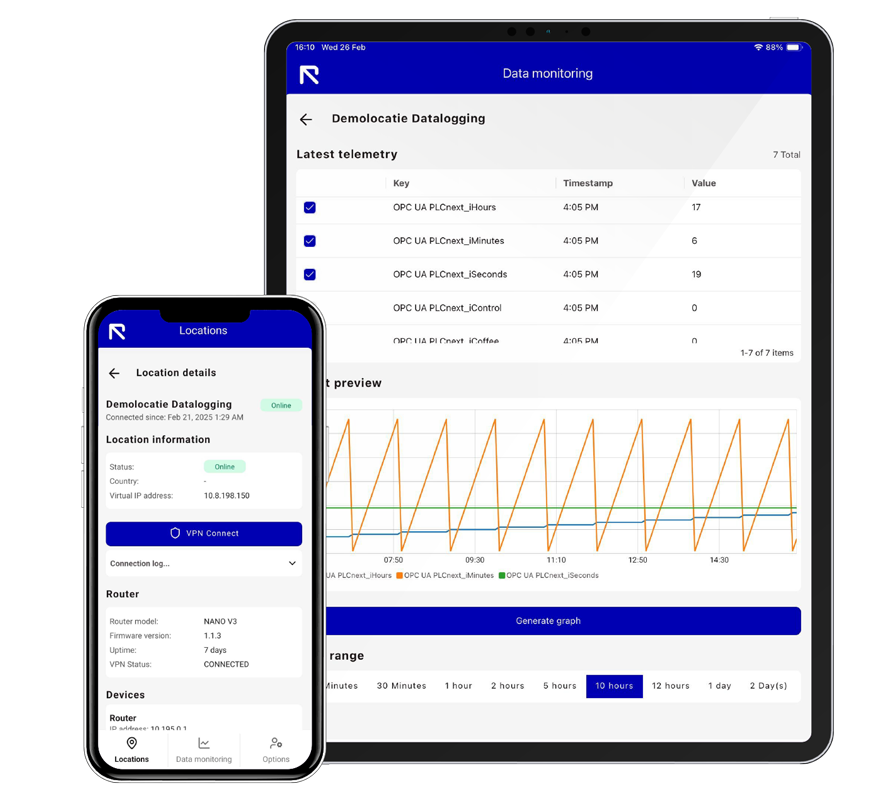
Remote-Dashboard mit Messwerten auf einem Tablet

03 / MONITORING

IIoT-Plattform

Von Messwerten zu Erkenntnissen. Nutzen Sie Datalogging, Dashboards, Trends und Meldungen, um zu verfolgen, was in Ihrer Anlage passiert.

Remote Connect & Control App auf Computer, Tablet und Telefon

04 / LOSLEGEN

Connect & Control App

Verbinden Sie sich mit Ihren Anlagen und sehen Sie deren Status ein. An Ihrem Arbeitsplatz oder unterwegs, mit dem für Sie eingerichteten Zugriff.

Remote in der Praxis

Selbst die Regie führen.
Auch wenn Sie aus der Ferne arbeiten.

Von Benutzerrechten bis hin zu einer eigenen Verwaltungsumgebung: Entdecken Sie, wie unsere Kunden Remote Access einsetzen und was das für ihre tägliche Arbeit bedeutet.

Praxisbeispiel Nederlandse Spoorwegen

NEDERLANDSE SPOORWEGEN / ZUGRIFFSVERWALTUNG

Partnern Zugriff gewähren.
Selbst die Regie behalten.

Die NS bestimmt, welche Servicepartner auf welche Maschinen zugreifen dürfen. Über das Portal wird der Zugriff gezielt zugewiesen und nach der Arbeit wieder entzogen.

Praxisbeispiel BAM Gebäudemanagement

BAM / GEBÄUDEMANAGEMENT

Gebäude und Systeme
aus der Ferne erreichbar.

BAM nutzt Remote für die Verwaltung von Gebäudeinstallationen, einschließlich älterer Systeme. Mit Beratung zu Autorisierungsstufen sowie zur Verwaltung und Freigabe von Standorten.

HOPPENBROUWERS TECHNIEK / MASSARBEIT

Dass wir für unsere Kunden EasyIO-Systeme aus der Ferne schnell und sicher überwachen und einstellen können, ist sehr praktisch.

Robert Brand
Mess- und Regeltechniker

Eine eigene Umgebung für VPN-Verbindungen und Beratung zu Autorisierungsstufen helfen bei der Verwaltung und Freigabe von Standorten.

Direkter Kontakt mit unserem Team

Welchen Zugang benötigt
Ihre Anlage?

Sagen Sie uns, was Sie tun möchten, welche Steuerung Sie verwenden und welche Anforderungen bestehen. Dann machen wir gemeinsam den nächsten Schritt konkret.

Produktsicherheit: Meldungen und Updates