Pour tous tes produits et services

Safety et security.
La base de ta solution à distance.

Remote access et datalogging/monitoring.
Avec la maîtrise de qui peut accéder à quel système de commande.

Gérez les systèmes de commande comme si vous étiez à côté. Avec un routeur ServiceGate, vous configurez un segment de machine isolé et vous vous connectez via VPN à la machine ou au segment pour lequel vous avez reçu un accès. Nous adaptons le profil réseau à votre client, à l’emplacement et au processus.
Security-by-designMatériel & logiciels propresSavoir-faire depuis 2008
constructeur de machines

Du matériel au sur mesure.
La sécurité à chaque niveau.

Safety et security ne sont pas un produit à part. C’est le point de départ de la connexion à tes systèmes de commande, de ton matériel, de tes logiciels, de tes données et de tes solutions sur mesure. Nous adaptons la configuration technique à ton application et aux règles de ton organisation.

Routeurs et contrôleurs

La segmentation, le VPN et la politique de pare-feu définissent les connexions nécessaires. Les logiciels et firmwares des machines ont toujours besoin de mises à jour de sécurité, même derrière un routeur.

Portail et app

Configure les utilisateurs, les équipements et les droits d’accès de façon adaptée. Définis qui accède à quelle installation et pour quelles interventions.

Enregistrement de données et monitoring

Définis les mesures que tu collectes, comment tu les échanges et qui peut les utiliser. L’accès aux données fait aussi partie de la configuration de ta solution.

Sur mesure et cycle de vie

Intègre la sécurité dans la conception, le développement, la configuration et la maintenance. Définis les responsabilités pour les modifications et les mises à jour.

La sécurité commence dès la conception

Régler l’accès.
Garder le contrôle.

Vous voulez pouvoir entretenir une machine sans donner accès à l’ensemble du réseau OT. Avec un segment propre derrière la ServiceGate, des droits d’utilisateur appropriés et un profil de pare-feu adapté, vous déterminez qui peut accéder à quoi.

01 / CONNECTER

Un segment propre pour votre machine.

La ServiceGate sépare votre segment de machine du reste de l’environnement OT et établit la connexion VPN de l’intérieur vers l’extérieur. Nous configurons les règles de pare-feu et l’éventuel accès internet derrière le routeur selon le profil client ou site convenu.

02 / GÉRER

Le bon accès pour les bonnes personnes.

Dans le Remote Portal, vous gérez les assets, les emplacements et les droits d’utilisateur. Un ingénieur accède au segment ou à la machine pour lequel il a reçu des droits. Adaptez cet accès au travail et révoquez-le lorsqu’il n’est plus nécessaire.

03 / SURVEILLER

Aperçu de votre installation. Même à distance.

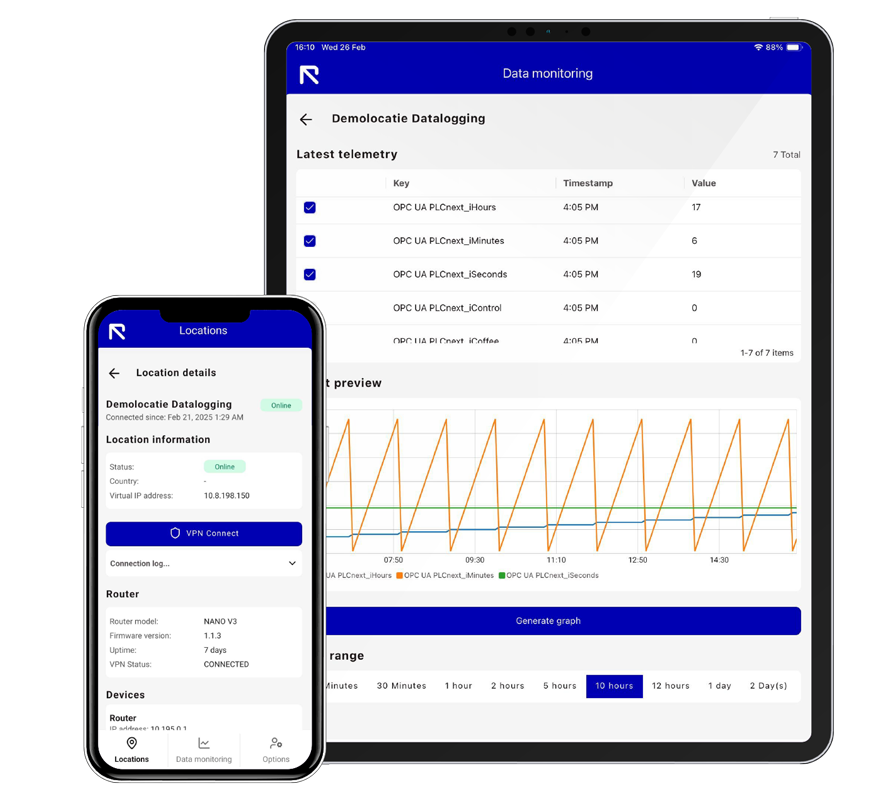
Tous les routeurs Remote supportent le remote access et le datalogging/monitoring. Utilisez les valeurs de mesure, les tableaux de bord et les alertes pour avoir un aperçu de votre processus. Déterminez également l’enregistrement de sécurité et d’accès dont votre organisation a besoin.

Un tableau de bord pour les données de processus n’est pas automatiquement un système de détection de cybersécurité. Nous clarifions au préalable les fonctions, réglages et mesures complémentaires dont vous avez besoin.

La technique derrière l’accès sécurisé

Votre propre segment OT.
L’accès selon vos conditions.

Avec un routeur ServiceGate, vous configurez votre propre segment isolé au sein de l’environnement OT de votre client. Via une connexion VPN chiffrée, vous accédez au segment ou à la machine pour lequel vous avez des droits. Vous pouvez ainsi assurer le service sans rendre l’ensemble du réseau client accessible.

IDENTITÉ

Qui se connecte ?

Comptes personnels et authentification appropriée.

AUTORISATION

À quoi pouvez-vous accéder ?

Accès au segment ou à la machine assigné.

PROFIL RÉSEAU

Quel trafic est autorisé ?

Règles de pare-feu et accès internet par client ou site.

INSTALLATION

Comment votre machine reste-t-elle sûre ?

Un segment isolé ainsi que des logiciels et firmwares à jour.

Votre politique réseau détermine la configuration. Nous définissons le profil ServiceGate par client ou par site. Un profil deny/deny bloque par défaut le trafic entrant et sortant ; seules les connexions explicitement autorisées peuvent passer. L’accès internet pour les équipements derrière le routeur est également possible si vous le faites configurer sciemment. Nous définissons les connexions nécessaires en collaboration avec l’administrateur réseau.

Segmentation et mise à jour vont de pair. Un segment séparé limite l’accessibilité de votre machine, mais ne résout pas les vulnérabilités de la machine elle-même. Maintenez donc les logiciels et firmwares à jour avec les dernières mises à jour de sécurité applicables. Testez la compatibilité et la sûreté des machines lors des mises à jour et planifiez la maintenance avec le constructeur ou l’administrateur de la machine.

La ServiceGate constitue l’accès contrôlé au segment de machine sous-jacent. Le routeur établit la connexion VPN de l’intérieur vers l’extérieur, de sorte que l’interface de gestion de votre machine n’a pas besoin de port directement accessible depuis internet. Via le Remote Portal, vous déterminez qui reçoit l’accès ; la configuration du segment et du pare-feu détermine quelles connexions réseau sont possibles. Ces droits d’accès et règles réseau sont coordonnés entre eux.

Le profil ServiceGate peut différer par client ou par site. Avec le deny/deny comme point de départ, le trafic est bloqué par défaut dans les deux sens. Ensuite, nous n’autorisons que les connexions convenues, y compris le trafic nécessaire pour atteindre le service VPN. Définissez par flux de trafic la source, la destination, la direction, les protocoles et les ports. Ainsi, ce qu’un ingénieur, une machine ou un service peut atteindre est clair.

Si l’équipement derrière le routeur a besoin d’internet, par exemple pour atteindre une source de mise à jour approuvée ou un service externe, la ServiceGate peut être configurée à cet effet. Nous coordonnons les destinations et services nécessaires avec le client et l’administrateur réseau. L’accès internet depuis le segment de machine ne signifie pas que la machine doit également devenir directement accessible depuis internet.

Un autre profil de pare-feu est possible si l’application ou la politique du client l’exige. Nous définissons explicitement les connexions autorisées et les conséquences pour l’isolation. Les anciens protocoles industriels n’offrent pas toujours leur propre authentification ou chiffrement ; limitez donc également leur accessibilité au strict nécessaire au sein de la configuration choisie.

Le VPN Remote Engineer est basé sur OpenVPN. Avec OpenVPN en mode TLS, le canal de contrôle assure l’établissement de la session sécurisée et l’échange de clés. Le canal de données protège le trafic du tunnel proprement dit. Les algorithmes et réglages utilisés dépendent de l’implémentation et de la version du logiciel ; définissez-les pour votre environnement.

Cette protection s’applique entre les points de terminaison du tunnel. Un VPN ne chiffre pas automatiquement toutes les communications entre une passerelle et un système de commande sous-jacent, et ne protège pas non plus automatiquement les données de mesure stockées. Sécurisez donc également le poste de travail de l’ingénieur, le réseau local et l’application. Une interface web obsolète reste un point d’attention, même derrière un VPN.

Lire sur le VPN chez Remote · Contexte technique : OpenVPN

L’authentification vérifie qui se connecte. L’autorisation détermine ensuite quels assets et fonctions cette personne peut utiliser. Dans le Remote Portal, vous gérez les assets et les droits d’utilisateur de manière centralisée. Travaillez avec des comptes personnels et ne donnez pas plus d’accès que nécessaire pour la tâche.

Adaptez l’utilisation du MFA, de l’authentification basée sur des certificats et du client choisi à l’environnement concret. Réglez également l’émission, le renouvellement et la révocation des accès. Un certificat pour un point de terminaison VPN n’est pas la même chose qu’un deuxième facteur personnel. Une clé partagée ne remplace pas une gestion individuelle des utilisateurs.

Prenez également en compte les départs de personnel, les appareils perdus et les partenaires de service temporaires. De plus, les droits sur la connexion ne sont pas automatiquement des droits granulaires au sein du logiciel d’ingénierie ou du système de commande.

Remote propose différentes options de transport. L’UDP n’a pas de garantie de livraison propre ; le TCP gère l’ordre et la retransmission. Avec OpenVPN sur UDP, le traitement du canal de contrôle est par ailleurs légèrement différent de celui du trafic de données transféré. Le meilleur choix dépend de la politique réseau, de la perte de paquets, de la latence et de l’application.

Aucune de ces options n’annule une panne internet. Testez la reconnexion, les actions de programmation interrompues et le comportement de la machine en cas de panne. Une éventuelle redondance ou un basculement doit être configuré et testé séparément. Le remote access n’est pas un système de commande de sécurité en temps réel critique.

Une éventuelle configuration sTunnel se coordonne avec l’administrateur réseau. Une couche TLS supplémentaire n’est pas une autorisation de contourner la politique de sécurité. Consultez la documentation VPN Remote.

Tous les routeurs Remote supportent le remote access et le datalogging/monitoring. Les données de processus vous aident par exemple à suivre les heures de fonctionnement, les températures et l’état des pannes. L’enregistrement des accès concerne d’autres questions : qui s’est connecté, avec quel asset et quand ? Pour l’enquête sur les incidents, un enregistrement des modifications ou des actions peut également être nécessaire.

Déterminez au préalable quels événements sont disponibles, où ils sont stockés et qui y réagit. Convenez des durées de conservation, de la synchronisation temporelle et de l’exportation ou des couplages. Un tableau de bord de processus n’est pas automatiquement un système de détection d’intrusion ; un journal de connexion n’est pas un enregistrement de toutes les manipulations dans un système de commande.

Sécurisez également le stockage, les sauvegardes et l’accès aux données de mesure. Si vous traitez des données à caractère personnel dans des comptes ou des journaux, la limitation des finalités, l’accès restreint et les durées de conservation appropriées font partie de la conception. Le transport chiffré seul ne rend pas automatiquement une application conforme.

Un segment de machine propre et un profil de pare-feu soigneusement configuré limitent les voies d’accès. Ils ne réparent pas une faille de sécurité dans le logiciel ou le firmware d’une machine. Maintenez donc à la fois la ServiceGate et les systèmes de commande, IHM et autres appareils sous-jacents à jour avec les dernières mises à jour de sécurité applicables. Incluez également le poste de travail de l’ingénieur et les applications utilisées.

Définissez qui évalue les notifications de vulnérabilité, qui teste une mise à jour et quand elle peut être déployée en toute sécurité. Suivez les versions et les configurations, effectuez des sauvegardes restaurables et testez la restauration. Une mise à jour nécessaire ne peut pas être installée immédiatement ? Évaluez le risque, convenez de mesures complémentaires temporaires et planifiez tout de même la mise à jour. La segmentation est une telle mesure complémentaire, pas un remplacement pour la maintenance.

OpenVPN offre une base technique pouvant être examinée publiquement, mais l’open source ne signifie pas que le logiciel est exempt de vulnérabilités. Convenez de la durée de support des composants et de ce qui se passe à la fin de ce support. Pour les applications personnalisées, les couplages de protocoles et les contrôleurs, nous incluons la gestion, les mises à jour et les exigences de sécurité convenues dans l’ingénierie.

Guide technique pour l’évaluation de votre environnement OT : NIST SP 800-82 Rev. 3. La version du produit choisie, la configuration et les accords de projet déterminent quelles fonctions sont réellement disponibles.

Normes & législation

Quatre cadres.
Chacun son rôle.

La NIS2 s’intéresse à votre organisation. L’IEC 62443 à la cybersécurité industrielle. La législation sur les machines à l’utilisation sûre. Le CRA à la sécurité des produits numériques. Ils se complètent, mais ne sont pas interchangeables.

01 / ORGANISATION & CHAÎNE

Législation

NIS2

Gérez les risques. Également dans votre chaîne d’approvisionnement.

Votre organisation relève-t-elle de la NIS2 et de la loi néerlandaise sur la cybersécurité ? Alors la gestion des risques, les mesures de sécurité appropriées, la notification des incidents et la sécurité de la chaîne font partie de vos obligations.

Pour le remote access, cela signifie : cartographiez les accès externes, définissez les responsabilités et évaluez vos fournisseurs. Un routeur VPN seul ne rend pas votre organisation conforme à la NIS2.

02 / DÉVELOPPEMENT & COMPOSANTS

Série de normes

IEC 62443

Une distinction claire entre processus et produit.

IEC 62443-4-1

Exigences relatives au processus de développement sécurisé : des exigences de sécurité et de la conception aux tests, vulnérabilités, mises à jour et fin de support.

IEC 62443-4-2

Exigences techniques de sécurité pour les composants, tels que les équipements embarqués, les composants réseau et les logiciels. Pensez à l’identification, au contrôle d’accès, à l’intégrité et à la confidentialité.

Pour votre sélection, le produit concret, la version et le périmètre justifié sont déterminants. Un certificat de processus n’est pas automatiquement un certificat de produit.

03 / SÉCURITÉ DE LA MACHINE

Législation

Directive Machines
& Règlement Machines

L’accès sécurisé n’est pas la même chose qu’une utilisation sûre.

La directive Machines 2006/42/CE sera suivie à partir du 20 janvier 2027 par le règlement Machines (UE) 2023/1230. Celui-ci traite également de l’influence numérique sur les logiciels et systèmes de commande pertinents pour la sécurité.

Incluez l’accès à distance dans l’évaluation des risques de la machine. Qui peut modifier quoi, quand cela est-il autorisé et comment la sûreté sur site reste-t-elle garantie ?

04 / PRODUIT & CYCLE DE VIE

Législation

Cyber Resilience Act

La cybersécurité ne s’arrête pas à la livraison.

Le CRA impose des exigences de cybersécurité aux produits comportant des éléments numériques qui entrent dans son champ d’application. La conception sécurisée, la gestion des vulnérabilités et les mises à jour de sécurité y jouent un rôle central.

11 septembre 2026Obligations de notification pour les fabricants en cas de vulnérabilités activement exploitées et d’incidents graves de sécurité des produits.

11 décembre 2027Les principales obligations relatives aux produits deviennent applicables.

Appliquer une norme, avoir un certificat et respecter la législation sont des choses différentes. Demandez la documentation actuelle pour le produit et la version que vous souhaitez utiliser. L’évaluation finale dépend de votre rôle, de l’application et de l’installation complète.

Sûreté et sécurité

Travailler à distance.
La sûreté reste
garantie sur site.

Avec le remote access, vous pouvez accéder à un système de commande comme si vous étiez à côté. Cela ne signifie pas que vous pouvez effectuer n’importe quelle action dans n’importe quelle situation.

01

Convenez de ce qui est autorisé à distance.

Faites la distinction entre regarder, diagnostiquer, adapter le logiciel et commander. Impliquez le constructeur de la machine, l’administrateur et les personnes sur site.

02

Conservez les fonctions de sécurité.

Un VPN n’est pas un arrêt d’urgence ou un système de commande de sécurité. Les protections locales et les mesures issues de l’évaluation des risques de la machine restent prépondérantes.

03

Évaluez les modifications avant utilisation.

Définissez comment vous autorisez, testez et validez une modification. Faites évaluer si une adaptation a des conséquences sur la sûreté de la machine ou la conformité.

Approche no-nonsense

De la question de sécurité
à la configuration appropriée.

Standard là où c’est possible. Sur mesure là où votre application l’exige. Notre équipe relie les exigences de l’IT, de l’OT et de la pratique quotidienne.

01

Visualisez votre application.

Quels systèmes de commande, réseaux et utilisateurs sont impliqués ? De quelles données avez-vous besoin et quel accès doit-il y avoir ?

02

Rendez les exigences concrètes.

Définissez le profil ServiceGate par client ou par site : droits d’accès, règles de pare-feu, éventuel accès internet et enregistrement. Convenez de qui met à jour le routeur et la machine.

03

Configurez et testez.

Choisissez la combinaison de routeur/contrôleur, portail, plateforme IIoT et app. Testez le fonctionnement dans l’environnement convenu.

04

Gardez cela gérable.

Passez des accords sur la gestion des utilisateurs, les mises à jour et le support. Prenez en compte les modifications dans votre installation et votre organisation.

Une app propre, un protocole ou un réseau différent ? Là aussi, tout commence par des exigences claires. Nous réfléchissons volontiers avec vous à une intégration appropriée ou à une solution sur mesure.

Matériel · Plateforme · App

Comment votre solution
remote collabore.

Connectez votre système de commande. Déterminez qui reçoit l’accès. Rendez vos données compréhensibles. Ces composants réunissent le remote access et le monitoring.

Routeur ServiceGate et Edge Controller

01 / CONNECTER

Routeurs & contrôleurs

La connexion au niveau de votre système de commande. Tous les routeurs Remote supportent le remote access et le datalogging/monitoring. Les contrôleurs offrent en plus des possibilités de logique locale et de sur-mesure.

Remote Portal sur un ordinateur portable

02 / GÉRER

Portail distant

Un seul endroit pour vos assets, emplacements et droits d’utilisateur. Déterminez qui peut accéder à quel système de commande et gardez une gestion claire.

Tableau de bord Remote avec valeurs de mesure sur une tablette

03 / SURVEILLER

Plateforme IIoT

Des valeurs de mesure à la compréhension. Utilisez le datalogging, les tableaux de bord, les tendances et les alertes pour suivre ce qui se passe dans votre installation.

App Remote Connect & Control sur ordinateur, tablette et téléphone

04 / À L’OUVRAGE

App Connect & Control

Connectez-vous à vos installations et consultez leur état. Sur votre lieu de travail ou en déplacement, avec l’accès qui a été configuré pour vous.

Remote en pratique

Gardez les commandes.
Même en travaillant à distance.

Des droits d’utilisateur à un environnement de gestion propre : découvrez comment nos clients utilisent le remote access et ce que cela signifie dans leur travail quotidien.

Cas pratique Nederlandse Spoorwegen

NEDERLANDSE SPOORWEGEN / GESTION DES ACCÈS

Donner accès aux partenaires.
Garder soi-même les commandes.

NS détermine quels partenaires de service peuvent accéder à quelles machines. Via le portail, l’accès est attribué de manière ciblée et révoqué après le travail.

Cas pratique BAM gestion de bâtiments

BAM / GESTION DE BÂTIMENTS

Bâtiments et systèmes
accessibles à distance.

BAM utilise Remote pour la gestion des installations de bâtiments, y compris les systèmes plus anciens. Avec des conseils sur les niveaux d’autorisation et la gestion et le partage des sites.

HOPPENBROUWERS TECHNIEK / SUR MESURE

Le fait de pouvoir surveiller et régler les systèmes EasyIO de nos clients à distance, rapidement et en toute sécurité, est très pratique.

Robert Brand
Technicien en mesure et régulation

Un environnement propre pour les connexions VPN et des conseils sur les niveaux d’autorisation aident à gérer et partager les sites.

Contact direct avec notre équipe

De quel accès votre
installation a-t-elle besoin ?

Dites-nous ce que vous voulez faire, quel système de commande vous utilisez et quelles exigences entrent en jeu. Nous concrétiserons ensuite ensemble la prochaine étape.

Sécurité des produits : signalements et mises à jour