Voor al je producten en diensten

Safety en security.
De basis van je remote oplossing.

Remote access en datalogging/monitoring.
Met grip op wie bij welke besturing kan.

Beheer besturingen alsof je ernaast staat. Met een ServiceGate-router richt je een afgeschermd machinesegment in en verbind je via VPN met de machine of het segment waarvoor je toegang hebt gekregen. Het netwerkprofiel stemmen we af op jouw klant, locatie en proces.
Security-by-designEigen hard- & softwareKnow-how sinds 2008
machinebouwer

Van hardware tot maatwerk.
Beveiliging op elke laag.

Safety en security is geen los product. Het is het uitgangspunt voor de verbinding met je besturing, je hardware, software, data en maatwerk. We stemmen de technische inrichting af op jouw toepassing en op de afspraken binnen jouw organisatie.

Routers en controllers

Segmentatie, VPN en firewallbeleid bepalen welke verbindingen nodig zijn. Software en firmware van de machine blijven ook achter een router beveiligingsupdates nodig hebben.

Portal en app

Richt gebruikers, assets en toegangsrechten passend in. Spreek af wie toegang krijgt, tot welke installatie en voor welke werkzaamheden.

Datalogging en monitoring

Bepaal welke meetgegevens je verzamelt, hoe je ze uitwisselt en wie ze mag gebruiken. Ook datatoegang hoort bij de inrichting van je oplossing.

Maatwerk en levensduur

Neem beveiliging mee in ontwerp, ontwikkeling, configuratie en onderhoud. Leg verantwoordelijkheden voor wijzigingen en updates vast.

Beveiliging begint bij het ontwerp

Toegang regelen.
Controle houden.

Je wilt een machine kunnen onderhouden zonder toegang te geven tot het hele OT-netwerk. Met een eigen segment achter de ServiceGate, passende gebruikersrechten en een afgestemd firewallprofiel bepaal je wie waar bij kan.

01 / VERBINDEN

Een eigen segment voor je machine.

De ServiceGate scheidt je machinesegment van de rest van de OT-omgeving en bouwt de VPN-verbinding van binnen naar buiten op. Firewallregels en eventuele internettoegang achter de router richten we in volgens het afgesproken klant- of locatieprofiel.

02 / BEHEREN

De juiste toegang voor de juiste mensen.

In de Remote Portal beheer je assets, locaties en gebruikersrechten. Een engineer krijgt toegang tot het segment of de machine waarvoor die rechten heeft gekregen. Stem die toegang af op het werk en trek haar in wanneer ze niet meer nodig is.

03 / MONITOREN

Inzicht in je installatie. Ook op afstand.

Alle Remote-routers ondersteunen remote access én datalogging/monitoring. Gebruik meetwaarden, dashboards en meldingen voor inzicht in je proces. Bepaal daarnaast welke beveiligings- en toegangsregistratie jouw organisatie nodig heeft.

Een dashboard voor procesdata is niet automatisch een systeem voor cybersecuritydetectie. We maken vooraf duidelijk welke functies, instellingen en aanvullende maatregelen je nodig hebt.

De techniek achter veilige toegang

Je eigen OT-segment.
Toegang op jouw voorwaarden.

Met een ServiceGate-router richt je een eigen, afgeschermd segment in binnen de OT-omgeving van je klant. Via een versleutelde VPN-verbinding krijg je toegang tot het segment of de machine waarvoor je rechten hebt gekregen. Zo kun je service verlenen zonder het hele klantnetwerk toegankelijk te maken.

IDENTITEIT

Wie maakt verbinding?

Persoonlijke accounts en passende authenticatie.

BEVOEGDHEID

Waar mag je bij?

Toegang tot het toegewezen segment of de machine.

NETWERKPROFIEL

Welk verkeer mag door?

Firewallregels en internettoegang per klant of locatie.

INSTALLATIE

Hoe blijft je machine veilig?

Een afgeschermd segment én actuele software en firmware.

Jouw netwerkbeleid bepaalt de inrichting. We stellen het ServiceGate-profiel vast per klant of locatie. Een deny/deny-profiel blokkeert inkomend en uitgaand verkeer standaard; alleen expliciet toegestane verbindingen mogen door. Ook internettoegang voor apparatuur achter de router is mogelijk als je die bewust laat configureren. Welke verbindingen nodig zijn, leggen we samen met de netwerkbeheerder vast.

Segmenteren en updaten horen bij elkaar. Een apart segment beperkt de bereikbaarheid van je machine, maar verhelpt geen kwetsbaarheden in de machine zelf. Houd de software en firmware daarom voorzien van de laatste toepasselijke beveiligingsupdates. Test updates op compatibiliteit en machineveiligheid en plan het onderhoud met de machinebouwer of beheerder.

De ServiceGate vormt de gecontroleerde toegang tot het achterliggende machinesegment. De router bouwt de VPN-verbinding van binnen naar buiten op, zodat de beheerinterface van je machine geen rechtstreeks vanaf internet bereikbare poort nodig heeft. Via de Remote Portal bepaal je wie toegang krijgt; de inrichting van het segment en de firewall bepaalt welke netwerkverbindingen mogelijk zijn. Die toegangsrechten en netwerkregels stemmen we op elkaar af.

Het ServiceGate-profiel kan per klant of locatie verschillen. Met deny/deny als uitgangspunt is verkeer in beide richtingen standaard geblokkeerd. Vervolgens staan we alleen de afgesproken verbindingen toe, waaronder het verkeer dat nodig is om de VPN-dienst te bereiken. Leg per verkeersstroom de bron, bestemming, richting, protocollen en poorten vast. Zo is duidelijk wat een engineer, machine of dienst mag bereiken.

Heeft apparatuur achter de router internet nodig, bijvoorbeeld om een goedgekeurde updatebron of een externe dienst te bereiken? Dan kan de ServiceGate daarvoor worden geconfigureerd. We stemmen de benodigde bestemmingen en diensten af met de klant en netwerkbeheerder. Internettoegang vanuit het machinesegment betekent niet dat de machine ook vanaf internet rechtstreeks bereikbaar moet worden.

Een ander firewallprofiel is mogelijk als de toepassing of het klantbeleid daarom vraagt. We leggen de toegestane verbindingen en de gevolgen voor de afscherming expliciet vast. Oudere industriële protocollen bieden niet altijd eigen authenticatie of versleuteling; beperk daarom ook binnen de gekozen inrichting hun bereikbaarheid tot wat echt nodig is.

Remote Engineer VPN is gebaseerd op OpenVPN. Bij OpenVPN in TLS-modus verzorgt het control channel de beveiligde sessieopbouw en sleuteluitwisseling. Het data channel beschermt het eigenlijke tunnelverkeer. De gebruikte algoritmen en instellingen hangen af van de implementatie en softwareversie; leg die voor jouw omgeving vast.

Die bescherming geldt tussen de tunnel-eindpunten. Een VPN versleutelt niet vanzelf alle communicatie tussen een gateway en een achterliggende besturing en beschermt evenmin automatisch opgeslagen meetdata. Beveilig daarom ook de engineeringswerkplek, het lokale netwerk en de applicatie. Een verouderde webinterface blijft een aandachtspunt, ook achter een VPN.

Lees over VPN bij Remote · Technische achtergrond: OpenVPN

Authenticatie controleert wie zich aanmeldt. Autorisatie bepaalt daarna welke assets en functies die persoon mag gebruiken. In de Remote Portal beheer je assets en gebruikersrechten centraal. Werk met persoonlijke accounts en geef niet meer toegang dan voor de taak nodig is.

Stem de inzet van MFA, certificaatgebaseerde authenticatie en de gekozen client af op de concrete omgeving. Regel ook het uitgeven, vernieuwen en intrekken van toegang. Een certificaat voor een VPN-eindpunt is niet hetzelfde als een persoonlijke tweede factor. Een gedeelde sleutel vervangt geen individueel gebruikersbeheer.

Neem ook uitdiensttreding, verloren apparaten en tijdelijke servicepartners mee. Rechten op de verbinding zijn bovendien niet automatisch fijnmazige rechten binnen de engineeringsoftware of besturing.

Remote biedt verschillende transportopties. UDP heeft geen eigen aflevergarantie; TCP regelt volgorde en hertransmissie. Bij OpenVPN over UDP is de afhandeling van het control channel bovendien iets anders dan die van het doorgestuurde dataverkeer. De beste keuze hangt af van netwerkbeleid, packet loss, latency en de applicatie.

Geen van deze opties maakt een internetstoring ongedaan. Test het opnieuw verbinden, afgebroken programmeeracties en het gedrag van de machine bij uitval. Eventuele redundantie of failover moet apart worden ingericht en beproefd. Remote access is geen hard-real-time veiligheidsbesturing.

Een eventuele sTunnel-inrichting stem je af met de netwerkbeheerder. Een extra TLS-laag is geen toestemming om beveiligingsbeleid te omzeilen. Bekijk de Remote VPN-documentatie.

Alle Remote-routers ondersteunen remote access én datalogging/monitoring. Procesdata helpt je bijvoorbeeld draaiuren, temperaturen en storingsstatus te volgen. Toegangsregistratie gaat over andere vragen: wie maakte verbinding, met welk asset en wanneer? Voor incidentonderzoek kan daarnaast registratie van wijzigingen of acties nodig zijn.

Bepaal vooraf welke gebeurtenissen beschikbaar zijn, waar ze worden opgeslagen en wie erop reageert. Spreek bewaartermijnen, tijdsynchronisatie en export of koppelingen af. Een procesdashboard is niet automatisch een systeem voor indringerdetectie; een verbindingslog is geen opname van alle handelingen in een besturing.

Beveilig ook opslag, back-ups en toegang tot meetdata. Verwerk je persoonsgegevens in accounts of logs, dan horen doelbinding, beperkte toegang en passende bewaartermijnen bij het ontwerp. Versleuteld transport alleen maakt een toepassing niet automatisch compliant.

Een eigen machinesegment en een zorgvuldig ingericht firewallprofiel beperken de toegangswegen. Ze herstellen geen beveiligingslek in de software of firmware van een machine. Houd daarom zowel de ServiceGate als de achterliggende besturingen, HMI’s en andere apparatuur actueel met de laatste toepasselijke beveiligingsupdates. Neem ook de engineeringswerkplek en gebruikte applicaties mee.

Leg vast wie kwetsbaarheidsmeldingen beoordeelt, wie een update test en wanneer deze veilig kan worden uitgerold. Houd versies en configuraties bij, maak herstelbare back-ups en test herstel. Kan een noodzakelijke update niet direct worden geïnstalleerd? Beoordeel het risico, spreek tijdelijke aanvullende maatregelen af en plan de update alsnog. Segmentatie is zo’n aanvullende maatregel, geen vervanging voor onderhoud.

OpenVPN biedt een openbaar te onderzoeken technische basis, maar open source betekent niet dat software vrij is van kwetsbaarheden. Spreek af hoe lang onderdelen worden ondersteund en wat er gebeurt aan het einde van die ondersteuning. Bij custom apps, protocolkoppelingen en controllers nemen we beheer, updates en de afgesproken security-eisen mee in de engineering.

Technische leidraad voor de beoordeling van je OT-omgeving: NIST SP 800-82 Rev. 3. De gekozen productversie, configuratie en projectafspraken bepalen welke functies daadwerkelijk beschikbaar zijn.

Normen & wetgeving

Vier kaders.
Ieder een eigen rol.

NIS2 kijkt naar je organisatie. IEC 62443 naar industriële cybersecurity. Machinewetgeving naar veilig gebruik. De CRA naar de beveiliging van digitale producten. Ze vullen elkaar aan, maar zijn niet uitwisselbaar.

01 / ORGANISATIE & KETEN

Wetgeving

NIS2

Beheers risico’s. Ook in je toeleveringsketen.

Valt je organisatie onder NIS2 en de Nederlandse Cyberbeveiligingswet? Dan horen risicobeheer, passende beveiligingsmaatregelen, incidentmelding en ketenbeveiliging bij je verplichtingen.

Voor remote access betekent dit: breng externe toegang in kaart, leg verantwoordelijkheden vast en beoordeel je leveranciers. Een VPN-router alleen maakt je organisatie niet NIS2-compliant.

02 / ONTWIKKELING & COMPONENTEN

Normenreeks

IEC 62443

Een helder onderscheid tussen proces en product.

IEC 62443-4-1

Eisen aan het veilige ontwikkelproces: van beveiligingseisen en ontwerp tot testen, kwetsbaarheden, updates en het einde van de ondersteuning.

IEC 62443-4-2

Technische beveiligingseisen voor componenten, zoals embedded apparatuur, netwerkcomponenten en software. Denk aan identificatie, toegangscontrole, integriteit en vertrouwelijkheid.

Voor jouw selectie zijn het concrete product, de versie en de onderbouwde scope bepalend. Een procescertificaat is niet automatisch een productcertificaat.

03 / VEILIGHEID VAN DE MACHINE

Wetgeving

Machinerichtlijn
& Machineverordening

Beveiligde toegang is niet hetzelfde als veilig bedienen.

De Machinerichtlijn 2006/42/EG wordt vanaf 20 januari 2027 opgevolgd door de Machineverordening (EU) 2023/1230. Die adresseert ook digitale beïnvloeding van veiligheidsrelevante software en besturingssystemen.

Neem toegang op afstand mee in de risicobeoordeling van de machine. Wie mag wat wijzigen, wanneer mag dat en hoe blijft de veiligheid op locatie geborgd?

04 / PRODUCT & LEVENSCYCLUS

Wetgeving

Cyber Resilience Act

Cybersecurity houdt niet op bij levering.

De CRA stelt cybersecurity-eisen aan producten met digitale elementen die binnen de reikwijdte vallen. Veilig ontwerp, kwetsbaarheidsafhandeling en beveiligingsupdates spelen daarin een centrale rol.

11 september 2026Meldplichten voor fabrikanten bij actief misbruikte kwetsbaarheden en ernstige productbeveiligingsincidenten.

11 december 2027De belangrijkste productverplichtingen worden van toepassing.

Een norm toepassen, een certificaat hebben en aan wetgeving voldoen zijn verschillende zaken. Vraag naar de actuele documentatie voor het product en de versie die je wilt inzetten. De uiteindelijke beoordeling hangt af van je rol, toepassing en volledige installatie.

Safety én security

Op afstand werken.
Veiligheid blijft
op locatie geborgd.

Met remote access kun je een besturing benaderen alsof je ernaast staat. Dat betekent niet dat je vanuit iedere situatie iedere handeling mag uitvoeren.

01

Spreek af wat op afstand mag.

Maak onderscheid tussen kijken, diagnosticeren, software aanpassen en bedienen. Betrek de machinebouwer, beheerder en de mensen op locatie.

02

Behoud de veiligheidsfuncties.

Een VPN is geen noodstop of veiligheidsbesturing. Lokale beveiligingen en de maatregelen uit de machine-risicobeoordeling blijven leidend.

03

Beoordeel wijzigingen vóór gebruik.

Leg vast hoe je een wijziging toestaat, test en vrijgeeft. Laat beoordelen of een aanpassing gevolgen heeft voor machineveiligheid of conformiteit.

No-nonsense aanpak

Van securityvraag
naar passende inrichting.

Standaard waar het kan. Maatwerk waar jouw toepassing daarom vraagt. Ons team verbindt de eisen van IT, OT en de dagelijkse praktijk.

01

Breng je toepassing in beeld.

Welke besturingen, netwerken en gebruikers zijn betrokken? Welke data heb je nodig en welke toegang mag er zijn?

02

Maak eisen concreet.

Leg per klant of locatie het ServiceGate-profiel vast: toegangsrechten, firewallregels, eventuele internettoegang en registratie. Spreek af wie de router en de machine bijwerkt.

03

Richt in en toets.

Kies de combinatie van router/controller, portal, IIoT-platform en app. Toets de werking in de afgesproken omgeving.

04

Houd het beheersbaar.

Maak afspraken over gebruikersbeheer, updates en ondersteuning. Neem wijzigingen in je installatie en organisatie mee.

Een eigen app, protocol of afwijkend netwerk? Ook dan begint het bij duidelijke eisen. We denken graag mee over een passende integratie of maatwerkoplossing.

Hardware · Platform · App

Zo werkt je remote
oplossing samen.

Verbind je besturing. Bepaal wie toegang krijgt. Maak je data inzichtelijk. Deze onderdelen brengen remote access en monitoring bij elkaar.

ServiceGate-router en Edge Controller

01 / VERBINDEN

Routers & controllers

De verbinding bij je besturing. Alle Remote-routers ondersteunen remote access én datalogging/monitoring. Controllers bieden daarnaast mogelijkheden voor lokale logica en maatwerk.

Remote Portal op een laptop

02 / BEHEREN

Remote Portal

Eén plek voor je assets, locaties en gebruikersrechten. Bepaal wie bij welke besturing mag en houd het beheer overzichtelijk.

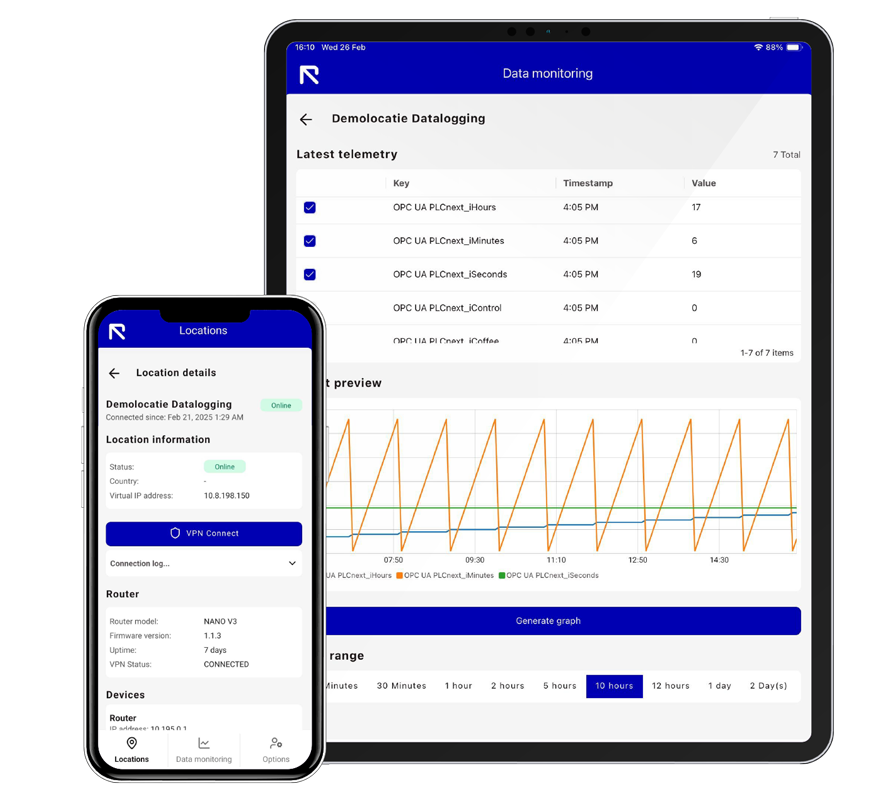
Remote-dashboard met meetwaarden op een tablet

03 / MONITOREN

IIoT-platform

Van meetwaarden naar inzicht. Gebruik datalogging, dashboards, trends en meldingen om te volgen wat er in je installatie gebeurt.

Remote Connect & Control App op computer, tablet en telefoon

04 / AAN DE SLAG

Connect & Control App

Maak verbinding met je installaties en bekijk hun status. Op je werkplek of onderweg, met de toegang die voor jou is ingericht.

Remote in de praktijk

Zelf de regie.
Ook als je op afstand werkt.

Van gebruikersrechten tot een eigen beheeromgeving: ontdek hoe onze klanten remote access inzetten en wat dat in hun dagelijkse werk betekent.

Praktijkcase Nederlandse Spoorwegen

NEDERLANDSE SPOORWEGEN / TOEGANGSBEHEER

Partners toegang geven.
Zelf de regie houden.

NS bepaalt welke servicepartners bij welke machines mogen. Via de portal wordt toegang gericht toegewezen en na het werk weer ingetrokken.

Praktijkcase BAM gebouwbeheer

BAM / GEBOUWBEHEER

Gebouwen en systemen
op afstand bereikbaar.

BAM gebruikt Remote voor beheer van gebouwinstallaties, inclusief oudere systemen. Met advies over autorisatieniveaus en het beheren en delen van locaties.

HOPPENBROUWERS TECHNIEK / MAATWERK

Dat we voor onze klanten op afstand EasyIO systemen snel en veilig kunnen monitoren en instellen is erg handig.

Robert Brand
Meet- en Regeltechnicus

Een eigen omgeving voor VPN-verbindingen en advies over autorisatieniveaus helpen bij het beheren en delen van locaties.

Direct contact met ons team

Welke toegang heeft
jouw installatie nodig?

Vertel ons wat je wilt doen, welke besturing je gebruikt en welke eisen er spelen. Dan maken we samen de volgende stap concreet.